トロイの木馬感染警告は詐欺!消す手順と絶対に電話してはいけない真相
パソコンのブラウザを操作している最中、突如として画面全体が真っ赤に染まり、「警告:トロイの木馬に感染しました」「直ちに指定のフリーダイヤルに電話してください」という甲高い警告音や機械的なアナウンスが鳴り響くトラブルが後を絶ちません。突然のけたたましいアラート音と点滅するエラー画面を前に、激しい恐怖と焦燥感に襲われる利用者が急増しています。
しかし、まず冷静になってください。この画面はウイルスに感染した証拠ではなく、利用者を恐怖で支配して金銭や個人情報を騙し取る悪質な「サポート詐欺」の典型的な手口です。表示されている電話番号はマイクロソフト社とは一切無関係であり、画面の指示に従って連絡することは二次被害を招く致命的な行動となります。現場の調査データと公式機関の警告をもとに、画面を即座に安全に消す手順から手口の構造まで徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:突然鳴り響く「トロイの木馬に感染しました」という画面とけたたましい警告音は100%偽物のウェブ広告・スクリプトであり、PC本体はウイルス感染していない。
- 要点2:表示された電話番号に発信すると、遠隔操作ソフトを導入させられ高額なサポート契約や電子マネー購入を強要されるため、絶対に電話してはならない。
- 要点3:画面は「Escキー長押し」「Alt + F4」または「タスクマネージャーからのブラウザ強制終了」で安全に消去可能。電話してしまった場合も迅速な通信遮断と決済停止で被害を防げる。
【2026年最新】「トロイの木馬に感染しました」の真相と画面を閉じる強制終了手順
突然「トロイの木馬に感染しました」と画面に警告が出ても、絶対に電話してはいけません。画面上で激しいビープ音を鳴らし、マウスカーソルを固定して操作不能を装うこの現象は、悪質なウェブサイトがブラウザの全画面表示機能を悪用して映し出している単なるウェブページに過ぎません。
この画面が表示されている段階では、パソコン内部にウイルスが侵入したわけではなく、遠隔からファイルを破壊されているわけでもありません。攻撃者の目的は、利用者をパニックに陥れて冷静な思考力を奪い、画面にデカデカと表示されたマイクロソフト偽警告の電話番号へと自発的にダイヤルさせることにあります。
今まさに画面がロックされ、耳障りなアラート音が鳴り止まない状態にある場合は、次の手順で安全に画面を消去してください。キーボード操作だけで数秒で解決します。
【ステップ1:全画面表示を解除してタブを閉じる】
多くの偽警告画面は、キーボードの最上段左側にある「Esc」キーを2〜3秒間長押しすることで全画面表示が解除されます。右上に「×」ボタンが表示されたら速やかにクリックするか、「Ctrl + W」キーを押して問題のタブを閉じてください。
【ステップ2:ショートカットキーでブラウザウィンドウを即座に閉じる】
マウス操作を受け付けない場合は、キーボードの「Alt」キーを押しながら「F4」キーを押します(Macの場合は「Command + Option + Esc」)。これにより、現在アクティブになっているブラウザそのものが瞬時に終了し、けたたましい警告音もピタリと止まります。
【ステップ3:タスクマネージャーからブラウザを強制終了する】
上記の方法で反応しない場合は、Windowsのシステム機能を使ってブラウザ強制終了をタスクマネージャーから実行します。
- キーボードの「Ctrl + Shift + Esc」キーを同時に押してタスクマネージャーを起動します。
- 「プロセス」タブの一覧から、使用中のブラウザ(Google Chrome、Microsoft Edge、Braveなど)を探します。
- 該当のブラウザを右クリックし、「タスクの終了」を選択します。
ブラウザが完全に終了すれば、音も画面も消滅します。再起動時に「タブを復元しますか?」というポップアップが表示された場合は、必ず「復元しない(キャンセル)」を選択してください。復元を選ぶと、再び同じ詐欺画面が読み込まれてしまいます。
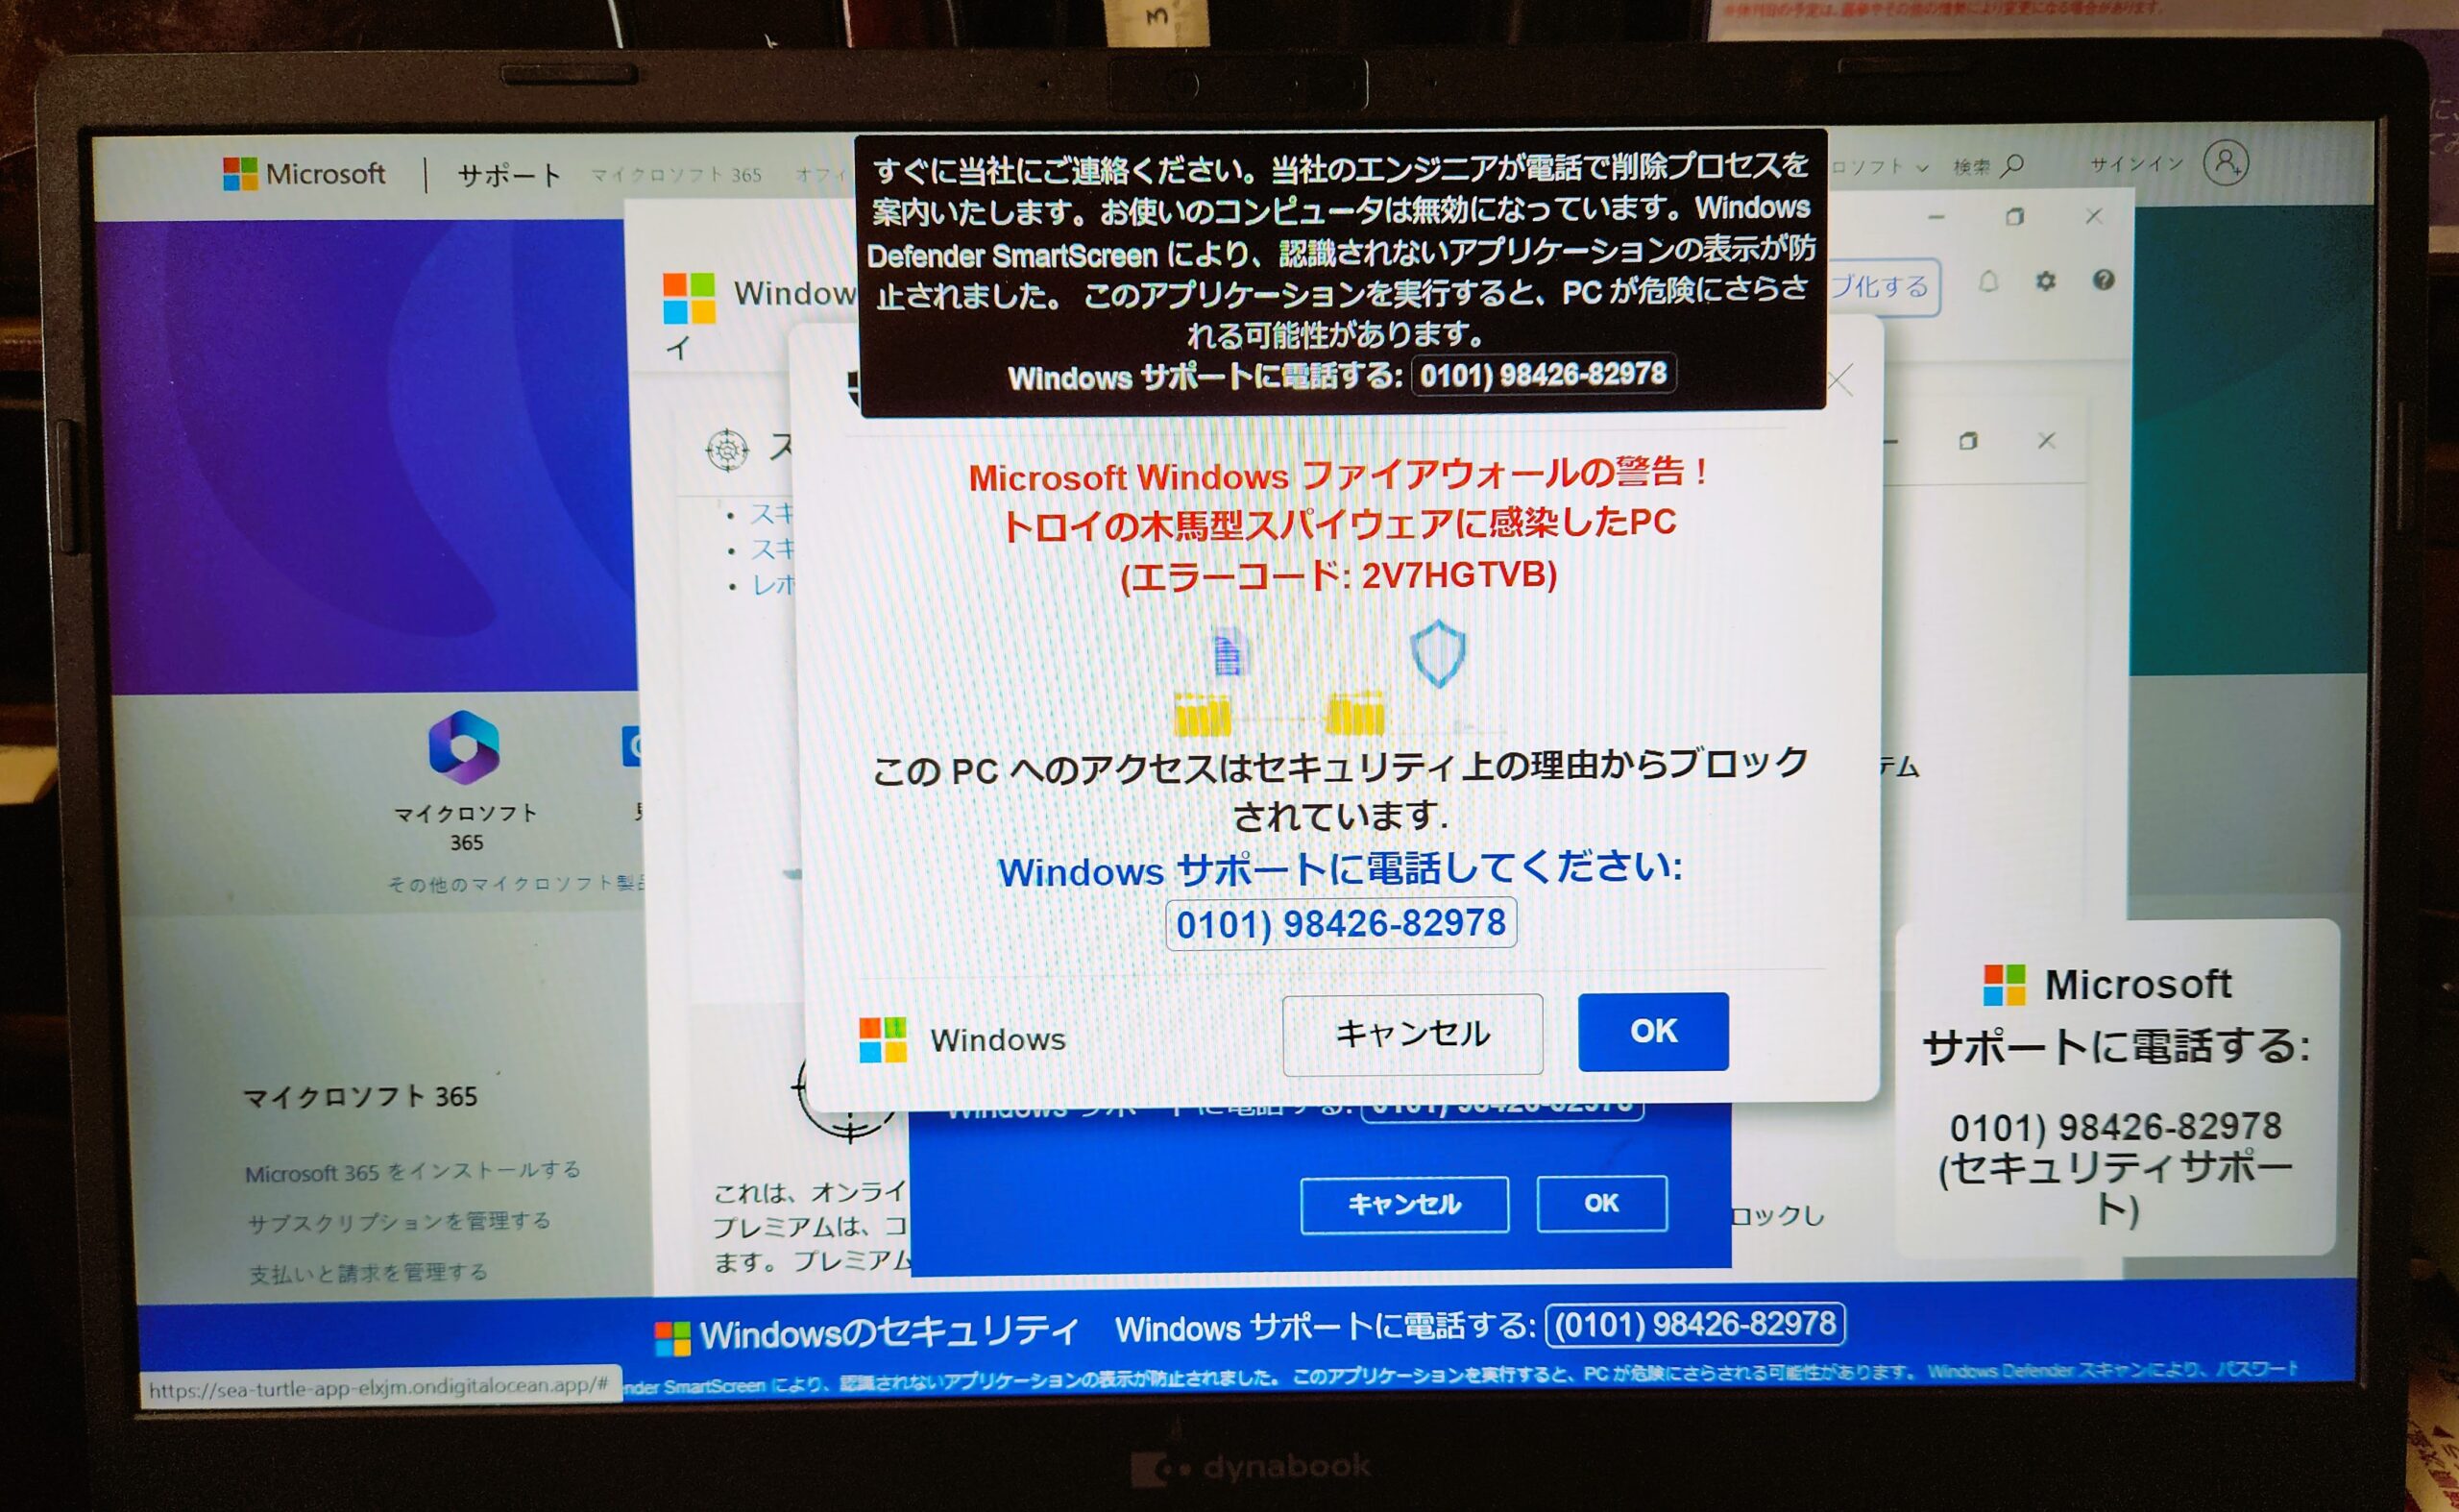
サポート詐欺の手口と実態|なぜ本物の「Windowsセキュリティの警告」に見えるのか?
利用者が騙されてしまう最大の要因は、画面の作り込みの巧妙さにあります。ロゴマーク、フォント、青い背景色、さらには「Windows Defender」「脅威のブロック」といった文言が忠実に再現されているため、知識があっても一瞬本物だと錯覚してしまいます。
しかし、技術的な仕組みを紐解けば、攻撃者が利用しているのはごくありふれたブラウザの標準技術の悪用に過ぎません。具体的な手口の真相は以下の3点に集約されます。
第一に、フルスクリーンAPIの悪用です。攻撃用サイトにアクセスした瞬間、自動的にブラウザをF11キーを押した時と同じ全画面モードに固定します。これにより、Windowsのタスクバーやスタートボタン、ブラウザのURLバーや閉じるボタンが視界から隠され、まるでパソコンOS全体が乗っ取られたかのような錯覚を作り出します。
第二に、HTML5オーディオ機能によるループ音声再生です。多くのネットユーザーが検索している「トロイの木馬 音が鳴る 止め方」の正体は、ウェブサイトに埋め込まれた音声ファイルが自動再生されているだけです。「お使いのコンピュータで深刻なエラーが検出されました。今すぐテクニカルサポートに連絡してください」という日本語アナウンスやサイレン音を大音量で連続再生し、被害者の心理的防壁を粉砕します。
第三に、JavaScriptによるマウスイベントの無効化です。画面上で右クリックを禁止したり、マウスポインタの動きを中央のダイアログボックス周辺に制限するコードを実行することで、利用者に「マウスが壊れた」「パソコンが完全にロックされた」と誤認させます。
ここで知っておくべき決定的な真実があります。本物のWindowsセキュリティの警告画面において、ユーザーに電話を要求するサポート窓口番号が表示されることは絶対にありません。OSや正規のセキュリティソフトが脅威を検知した場合、システム側で自動隔離または駆除が行われ、通知メッセージが表示されるだけです。画面上に電話番号が記載されている時点で、例外なく100%詐欺であると断定できます。
【データ比較検証】本物のセキュリティ警告と「偽警告画面」の決定的な違い
官公庁やセキュリティベンダーの公表データを集約すると、本物の警告と詐欺画面には明確な境界線が存在します。日頃からその相違点を把握しておくことが、最大の防御策となります。
| 項目 | 偽警告(サポート詐欺画面) | 正規のOS・セキュリティ警告 | 編集部の見解・判断基準 |
|---|---|---|---|
| 電話番号の表示 | 「0101」「050」「フリーダイヤル」等を大きく表示 | 電話番号は一切表示されない | 電話連絡を迫る画面は例外なく詐欺と断定可能。 |
| 警告音・音声 | サイレン音や威圧的な日本語機械音声がループ再生 | システム通知音が1回鳴る程度(音声案内なし) | 大音量で恐怖を煽る演出はブラウザスクリプトの特徴。 |
| 画面の挙動 | 全画面固定、マウス操作妨害、点滅表示 | 画面右下にトースト通知、通常のウィンドウ表示 | EscキーやAlt+F4で消える場合は単なるWeb画面。 |
| 要求される行動 | 「今すぐ電話」「遠隔ソフトの導入」「金銭の支払い」 | 「脅威を隔離しました」「詳細を確認」等のシステム処理 | 金銭要求や外部接続を促す正規通知は存在しない。 |
| 被害統計(IPA・警察庁) | 年間数千件規模の相談、1件あたり数十万円の被害例多数 | なし(通常の保護機能) | 高齢者だけでなく、若年層・テレワーク層にも被害拡大中。 |
情報処理推進機構(IPA)が継続的に発表している注意喚起資料でも、「マイクロソフトや正規ベンダーが、ウイルス感染の警告画面にサポート電話番号を記載することは一切ない」と繰り返し強調されています。この原則を1点記憶しておくだけで、サポート詐欺の被害は100%防ぐことができます。
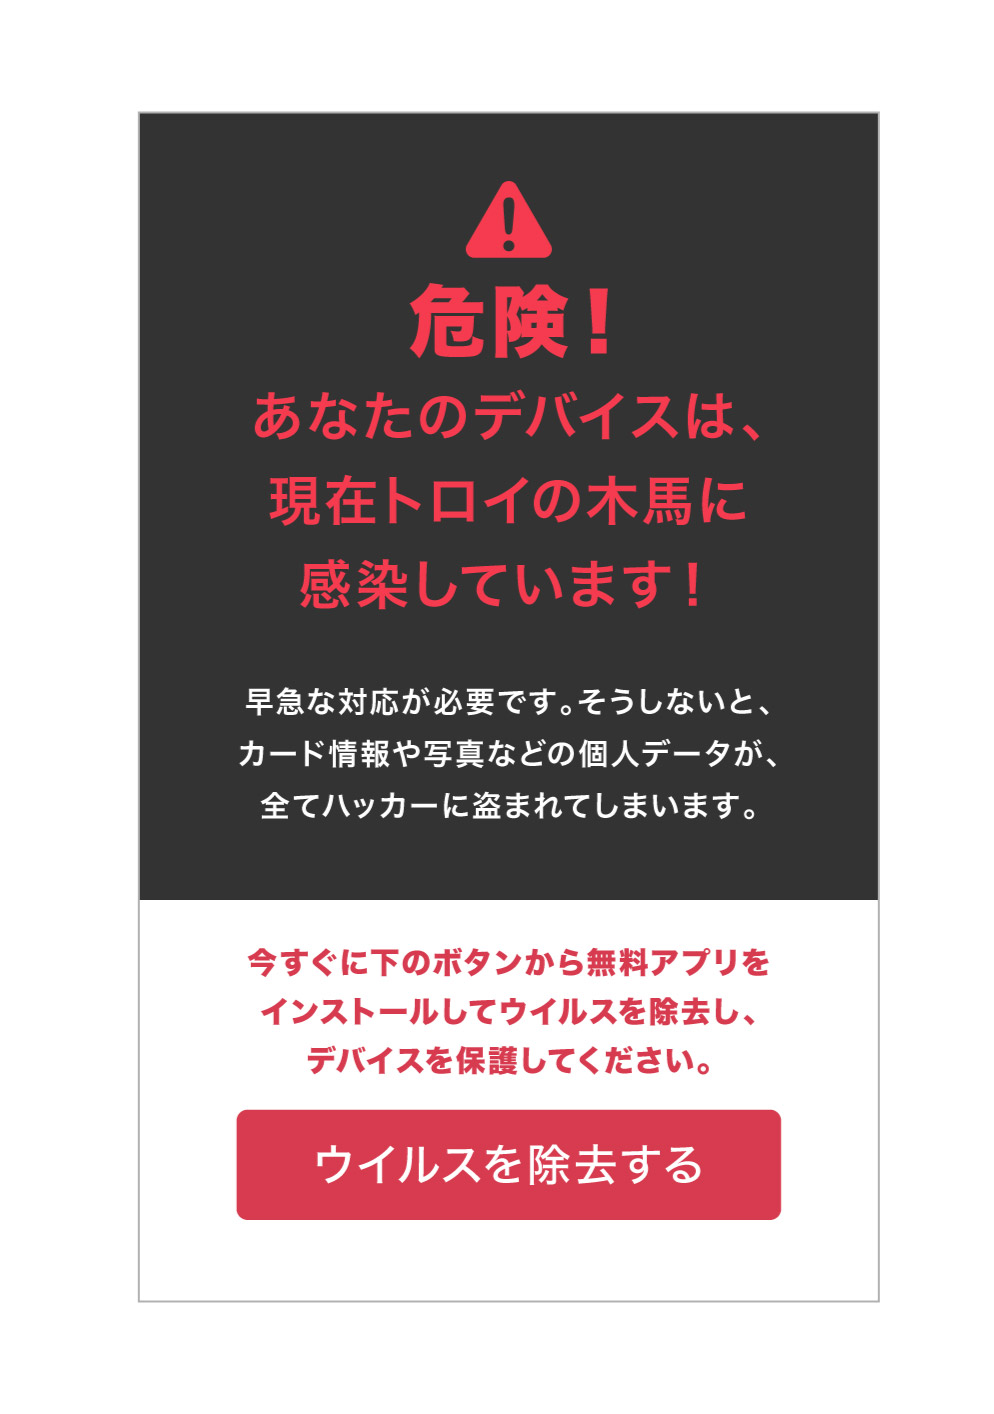
【実態検証】利用者の生の声と現場目線で見えたサポート詐欺のリアル
ネット上の掲示板やSNS、知恵袋には、毎日のように生々しい相談が寄せられています。巧妙化する手口の実際と、被害者がどのような経緯で追い詰められていくのか、実態を検証します。
【ネット上に寄せられた被害者の生々しい証言】
「普通のニュース記事を読んでいただけなのに、突然ビービーとサイレンが鳴り響き、『Windows Defenderのセキュリティ警告』と出ました。マウスを動かしてもポインタが消えて何もできず、画面中央に『5分以内に電話しないとデータが全消去されます』とカウントダウンが始まり、パニックになって番号に掛けてしまいました……」(50代・会社員の手記より)
「電話に出たのは片言の日本語を話す外国人風の男でした。『マイクロソフトのセキュリティ技術者です。あなたのパソコンから世界中にウイルスが拡散されています』と叱責され、指示されるがまま『AnyDesk』というソフトをインストールしてしまった。画面を勝手に操作され、口座番号をメモ帳に入力させられそうになったところで家族が気付き、間一髪でネットを切断しました」(60代・主婦の証言)
2026年現在のサポート詐欺におけるネットの反応を追跡すると、検索エンジンの上位広告(リスティング広告)の不正利用や、改ざんされた一般ブログ経由でのリダイレクト(強制転送)が主流となっています。決して「怪しいアングラサイト」を訪れた人だけが遭遇するわけではなく、レシピ検索、地域情報ブログ、旅行サイトの閲覧中にも突然発生する点が被害の拡大を招いています。
犯人側のスクリプト(会話台本)も極めて緻密です。「あなたのPCのせいで他人に被害が出ている」と加害者意識を植え付け、罪悪感とパニックを増幅させた上で、遠隔操作ソフト(AnyDesk、TeamViewer、Quick Supportなど)のインストールへと誘導します。遠隔接続を許してしまうと、イベントビューアーの無害なエラーログを見せて「ほら、こんなにウイルスだらけだ」と騙し、年間サポート契約代金として数万円から数十万円のアップルギフトカードやGoogle Playカード、電子マネーの購入を要求してきます。
心理学的分析|なぜITリテラシーがあっても「偽警告」に騙されるのか
「自分はITに詳しいから騙されない」と考えている人ほど、サポート詐欺の心理的な罠に陥りやすい傾向があります。この詐欺は技術的な脆弱性を突くのではなく、人間の心理的脆弱性を突くソーシャル・エンジニアリングの極致だからです。
認知心理学における「恐怖訴求(フィア・アピール)」の理論では、人間は生命や財産に対する強烈な脅威を感じると、大脳皮質の論理的思考機能(前頭前野)が一時的に抑制され、扁桃体が優位になります。けたたましいサイレン音と「データが消える」「法的な責任を問われる」という脅迫的なメッセージは、被害者の認知的負荷を急激に限界値まで高め、「今すぐこの不快な音と恐怖から逃れたい」という短絡的な衝動を引き起こします。
さらに社会心理学的な「権威性バイアス」が追い討ちをかけます。天下のマイクロソフト社のロゴマークや、見慣れたWindowsのシステムデザインを眼前に提示されることで、人間は無意識に「専門機関の指示に従わなければならない」と判断してしまいます。
【プロの結論】焦りを断ち切る「心理的バウンダリー(境界線)」と冷静な初動判断
ネット犯罪から自身と家族を守るための本質的な教訓は、「画面が危機を煽ってきた時こそ、物理的に端末から離れる」という心理的バウンダリー(境界線)の確立にあります。
パソコンの画面に何が表示されようと、物理的に煙を吹いていない限り、数分間放置したところでデータが吹き飛ぶことはありません。激しい音が鳴り響いた瞬間、まず行うべき行動は電話をかけることではなく、「モニタの電源を切る」または「パソコンのスピーカーのボリュームを下げる」ことです。感覚的な刺激を物理的に遮断するだけで、人間の脳は冷静さを取り戻し、客観的な状況判断が可能になります。
自分自身のリテラシーに過信を持たず、「画面の指示には絶対に直接従わない」という鉄則をマイルール化することが、デジタル社会を生き抜く最も強固な防御壁となります。
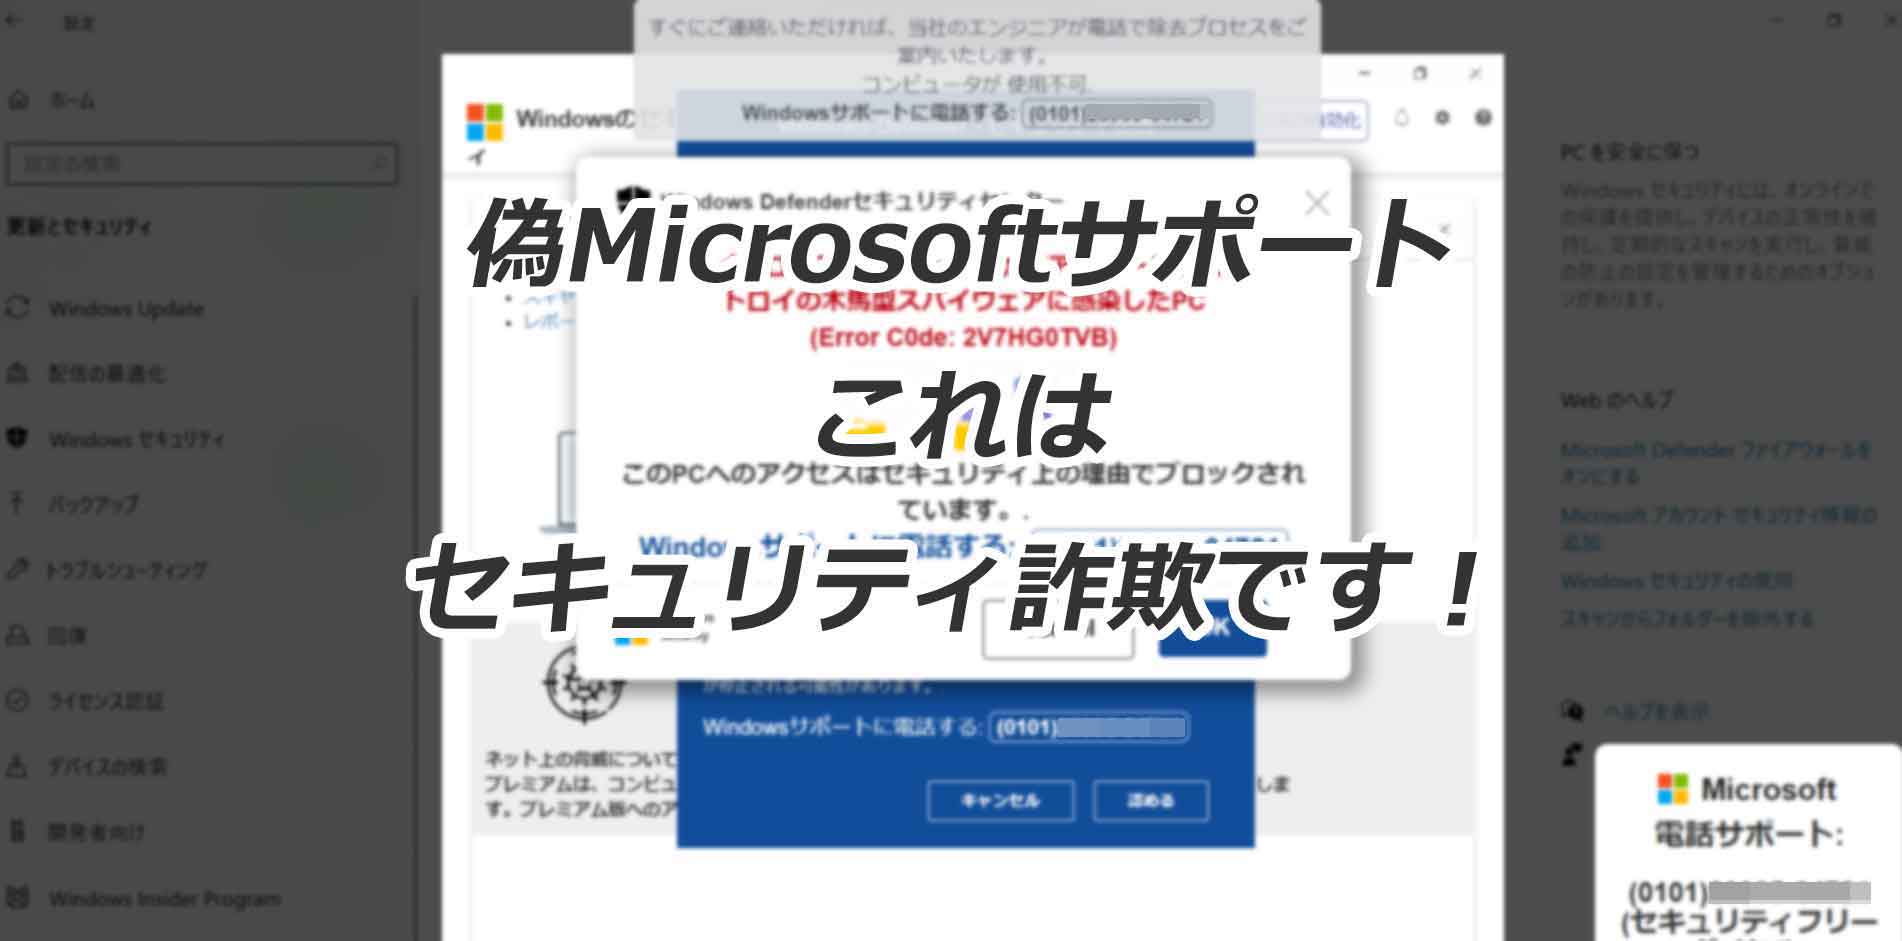
一般に知られていない盲点と誤解|電話してしまった場合・遠隔操作された場合の緊急対処法
万が一、慌てて画面の番号に電話をかけてしまったり、相手の指示に従って遠隔操作ソフトをダウンロードしてしまった場合はどうすべきでしょうか。被害の段階に応じた、プロが推奨する即時リカバリー手順を解説します。
【段階1:電話をかけたが、遠隔操作は許可していない場合】
直ちに電話を切断し、着信拒否設定を行ってください。電話番号が相手に知られたため、後日「先ほどの件で追加調査が必要です」といった詐欺電話がかかってくる可能性がありますが、見知らぬ番号からの着信は一切無視します。これだけで実害は発生しません。
【段階2:遠隔操作ソフトをインストールし、接続を許可してしまった場合】
画面が相手に操作されているのを見たら、直ちに有線LANケーブルを引き抜くか、Wi-Fi接続をオフにしてください。物理的にインターネット接続を切断すれば、犯人側からの遠隔操作は即座に遮断されます。
通信を切断した後、以下の手順を確実に実行してください。
- 遠隔操作ソフトの完全アンインストール:コントロールパネルの「プログラムのアンインストール」から、直近で導入した遠隔操作アプリ(AnyDesk、TeamViewer等)を完全に削除します。
- ウイルス対策ソフトによるフルスキャン:オフライン状態のまま、ウイルス対策ソフトで感染確認を実施します。Windows標準の「Microsoft Defender」によるフルスキャン、または主要な市販セキュリティソフト(ウイルスバスター、ノートン、ESET等)で端末全体をチェックし、バックドアや不正なファイルが残されていないか検証します。
- パスワードの全面変更:遠隔操作中にブラウザを開かれていた場合、ブラウザに保存されたIDやパスワードが抜き取られた恐れがあります。別の安全な端末(スマートフォンなど)から、主要なWebサイト、Google/Microsoftアカウント、ネットバンキングのログインパスワードをすべて変更してください。
【段階3:金銭やクレジットカード情報を渡してしまった場合】
クレジットカード情報を伝えてしまった場合は、直ちにカード会社の紛失・盗難受付デスクへ連絡し、カードの利用停止と再発行を依頼してください。「サポート詐欺に遭い、不正な決済が行われた可能性がある」と申告することで、チャージバック(被害補償)の対象となるケースがあります。
電子マネー(プリペイドカード)の番号を伝えてしまった場合は、早急に発行元へ連絡し、残高のロックが可能か確認します。同時に、最寄りの警察署のサイバー犯罪相談窓口や、情報処理推進機構(IPA)の情報セキュリティ安心相談窓口(平日10:00〜17:00)、消費生活センター(局番なしの188)へ通報・相談を行い、被害届の手続きを進めてください。
【トロイの木馬に感染しました】に関するよくある質問(FAQ)
Q1:大音量の警告音や「ウイルスが検出されました」というアナウンスを今すぐ止めるには?
A1:慌てずにキーボードの「Alt」キーを押しながら「F4」キーを押すか、「Ctrl + Shift + Esc」でタスクマネージャーを開いてブラウザを強制終了してください。パソコンのスピーカーの消音ボタン(ミュート)を押すだけでも音を消すことができます。
Q2:画面に表示されたマイクロソフトの電話番号に電話してしまいました。お金を請求されていませんが危険ですか?
A2:電話で通話しただけであれば金銭的な実害はありませんが、電話番号が「詐欺に引っかかりやすい標的リスト」に登録された可能性があります。今後はマイクロソフトや警察を騙る不審な着信が増える危険があるため、不審な電話番号は着信拒否にし、相手の話には一切耳を貸さないでください。
Q3:画面を閉じた後、本当にトロイの木馬に感染していないか不安です。どう確認すればいいですか?
A3:警告画面が出た時点ではブラウザ上で画像と音声が再生されただけなので、ウイルス感染の可能性は極めて低いです。念のため、Windowsの設定から「プライバシーとセキュリティ」>「Windows セキュリティ」を開き、「ウイルスの脅威と防止」からクイックスキャンまたはフルスキャンを実行し、脅威が「0件」であることを確認すれば安心して利用を継続できます。
Q4:ブラウザの履歴やキャッシュは削除した方がいいですか?
A4:はい、削除を推奨します。悪質なサイトの情報がブラウザにキャッシュされていると、次回起動時に誤って再読み込みされるリスクがあります。ブラウザの設定メニューから「閲覧履歴データの削除」を選択し、「キャッシュされた画像とファイル」「Cookieとその他のサイトデータ」を削除しておくと確実です。
まとめ:今後の動向と失敗しないための判断基準
突然目の前に現れる「トロイの木馬に感染しました」という警告画面は、デジタル社会の心理的な隙を突いた古典的かつ極めて悪質なサポート詐欺です。技術的な背景と攻撃者の意図を知ってさえいれば、決して恐れるに足りるものではありません。
トラブルに直面した際の判断基準は至ってシンプルです。「警告画面に電話番号が書かれていたら100%詐欺」「音や画面が出ても電話せず、Alt+F4でブラウザを落とす」。この2つの原則を徹底するだけで、大切な財産とプライバシーを確実に守り抜くことができます。
もし身近な家族や高齢の親族がパソコンを利用している場合は、ぜひこの手口と対処法を共有してください。一人ひとりの冷静な知識と事前の備えこそが、巧妙化するサイバー犯罪を無力化する最大の盾となります。 (出典: トロイ の 木馬 に 感染 しま した(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。